Gigabyte advierte de una brecha en el kernel de GCC: actualización muy recomendada para Control Center
Por Magnus Ohle Publicado 4 min de lectura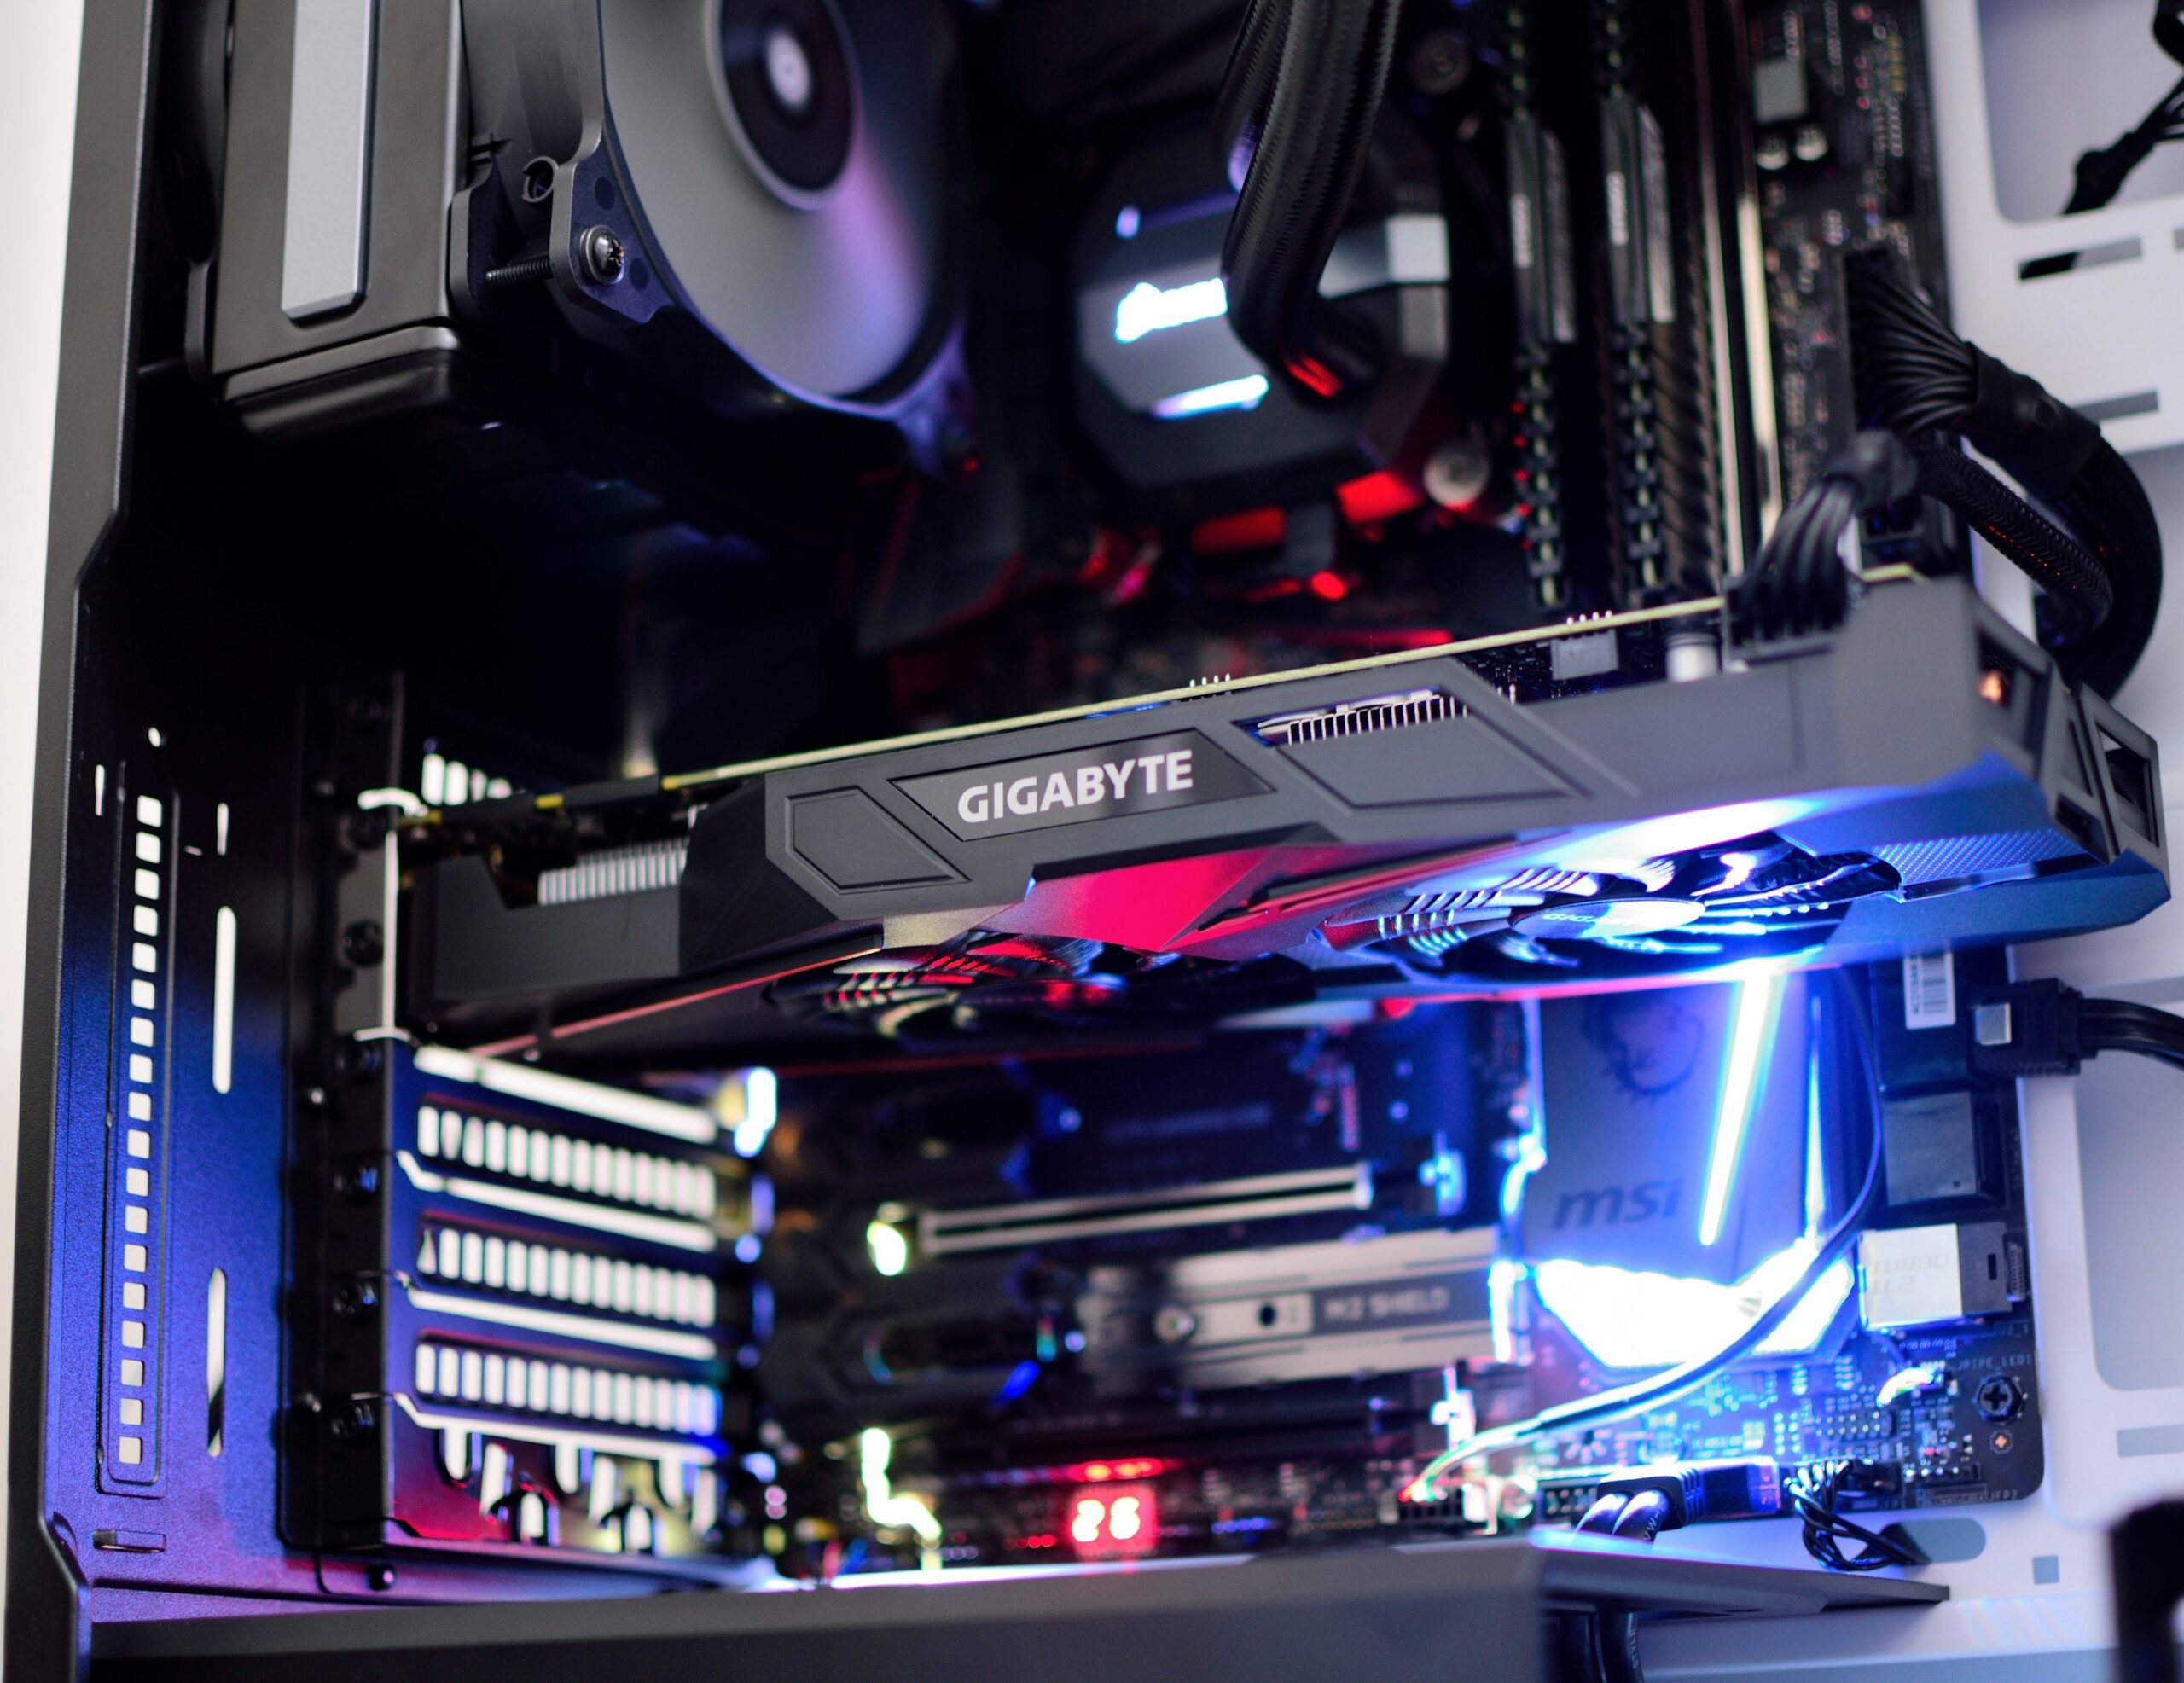
Gigabyte ha confirmado una nueva vulnerabilidad de seguridad en GIGABYTE Control Center (GCC) que permite a un atacante con sesión iniciada localmente obtener acceso amplio al kernel de Windows y al hardware subyacente. Afecta a los controladores de kernel GVCIDrv64.sys y gdrv3.sys, que forman parte del software de Gigabyte.
Esto te espera aquí
El fabricante clasifica el problema con una puntuación CVSS de 8,8 como “High” y recomienda expresamente a los usuarios actualizar GCC a la versión actual. Ya hay disponible una compilación corregida.
¿Qué es exactamente vulnerable?
Según el propio aviso de seguridad de Gigabyte, la causa está en las interfaces IOCTL de los dos controladores de kernel. Allí faltaban controles de acceso y validaciones de entrada suficientes. Un atacante local autenticado puede, por tanto, enviar solicitudes especialmente preparadas al controlador y, entre otras cosas, mapear memoria física o acceder directamente a interfaces de hardware.
Esto es relevante porque los controladores de kernel en Windows operan con privilegios muy altos. Quien pueda abusar de sus interfaces ya no se mueve en el nivel de permisos normal de una aplicación de escritorio. Gigabyte menciona como posibles consecuencias la escalada de privilegios local, la configuración no autorizada del hardware y, en el peor de los casos, el compromiso completo del sistema.
No es un ataque “desde Internet” sin acceso local
La evaluación del riesgo necesita, no obstante, cierto contexto. Según el vector CVSS de Gigabyte, se trata de una vía de ataque local: el atacante debe poder ya ejecutar código en el equipo o estar autenticado localmente. Por tanto, no es una vulnerabilidad con la que cualquier página web o sistema remoto pueda tomar el control de un PC sin parchear y sin acceso adicional.
La brecha resulta problemática sobre todo como parte de una cadena de ataque. El software malicioso que inicialmente solo se ejecuta con derechos de usuario limitados podría, por ejemplo, aprovechar un controlador vulnerable para penetrar más profundamente en el sistema y eludir los mecanismos de protección del sistema operativo.
Estas versiones cierran la brecha
Gigabyte indica dos versiones mínimas para los componentes actualizados: GIGABYTE Control Center 26.08.28.01 o GBT_VGA 26.08.24.01 o posterior. La empresa aconseja a los usuarios afectados actualizar mediante GCC LiveUpdate o instalar el software actual desde la página de soporte del producto Gigabyte correspondiente.
En las páginas de soporte alemanas actuales, Gigabyte ofrece ahora paquetes completos que incluyen GCC Main Program 26.08.28.01 y componentes VGA 26.08.24.01 o posteriores. Quien tenga instalado GCC, por tanto, no debería comprobar solo la versión principal visible, sino actualizar el paquete completo mediante LiveUpdate o la página de soporte del producto.
Gigabyte refuerza las interfaces de los controladores
Para las versiones corregidas, Gigabyte describe varios cambios: se eliminaron interfaces innecesarias de alto riesgo para la asignación directa de memoria física, los accesos al hardware requieren comprobaciones de privilegios adicionales y las entradas IOCTL se validan con más rigor. Con ello se pretende bloquear las solicitudes dirigidas a registros de hardware y áreas de configuración sensibles.
Además, la vulnerabilidad de seguridad no es idéntica a CVE-2026-9492, que Gigabyte había publicado a comienzos de septiembre para el controlador MyPortIO_x64.sys separado del módulo DRAM Lighting del Control Center. También allí los atacantes locales podían acceder a la memoria física mediante comandos IOCTL insuficientemente protegidos. Para este problema anterior, Gigabyte indica MBStorage_26.09.08.01 o posterior como versión corregida.
Qué deben hacer los usuarios ahora
Quien tenga instalado GIGABYTE Control Center en un PC gaming o portátil debería abrir la aplicación y buscar actualizaciones mediante LiveUpdate. Como alternativa, el paquete actual de GCC puede descargarse desde la página de soporte de la placa base, la tarjeta gráfica o el portátil correspondiente.
Según el estado actual de Gigabyte, no se necesita ninguna solución alternativa manual una vez instalados los controladores actualizados. Los usuarios que no utilicen GCC no tienen que instalarlo adicionalmente para la corrección. Lo decisivo es que en los sistemas con GCC no queden versiones antiguas y vulnerables de los controladores.
Fuente: aviso de seguridad de Gigabyte del 21 de septiembre de 2026.